윈도우11 업데이트 후 BitLocker 복구 화면, Secure Boot 만료가 곧바로 원인은 아닙니다
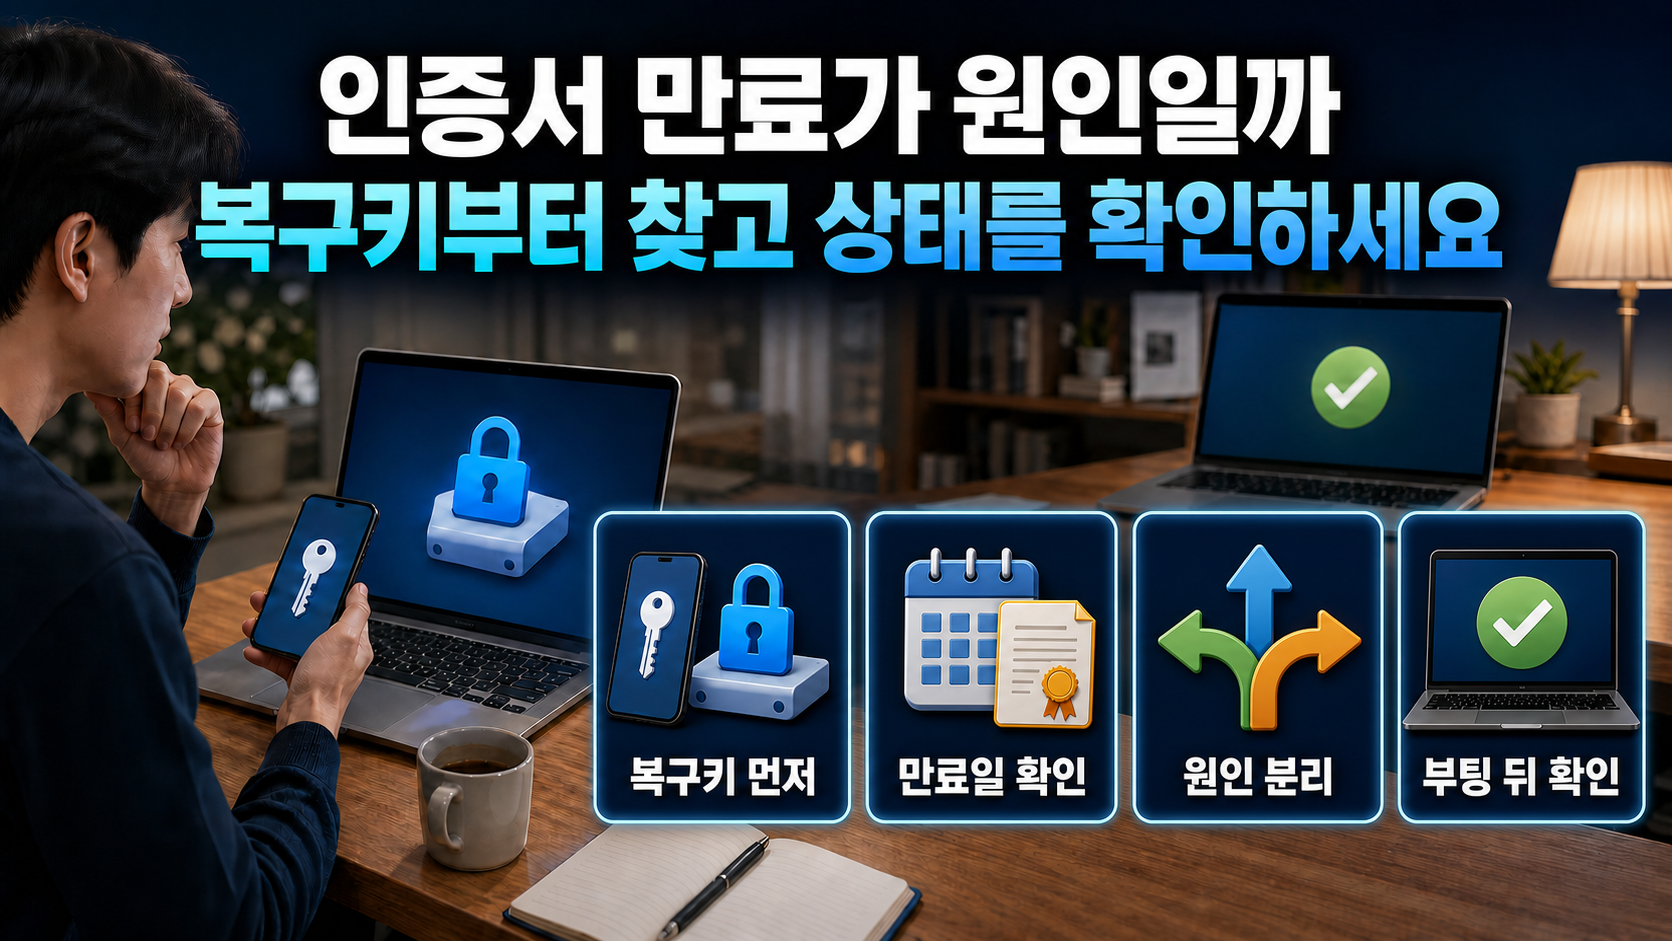
윈도우11 업데이트 뒤 BitLocker 복구 화면이 나타났다면 먼저 48자리 복구키를 확보하세요. Secure Boot 인증서가 만료됐다는 사실만으로 이번 부팅 실패의 원인을 확정할 수는 없습니다.
Microsoft 공식 설명에 따르면 새 인증서를 아직 받지 못한 장치도 계속 정상적으로 시작되고 일반 Windows 업데이트를 받을 수 있어요. 따라서 복구키로 드라이브 잠금을 푼 뒤에도 부팅되지 않을 때만 최근 업데이트 제거 같은 다음 조치로 넘어가는 순서가 안전합니다.
파란 화면에서는 복구키 ID부터 확인해요
BitLocker 복구 화면은 암호화된 드라이브가 자동으로 열리지 않을 때 나타나요. 필요한 복구키는 48자리 숫자이며, 화면에 표시된 복구키 ID의 앞 8자리를 적어두면 여러 키 가운데 맞는 항목을 찾을 수 있습니다.
- 휴대전화나 다른 컴퓨터에서 Microsoft 계정의 BitLocker 복구키 페이지를 열어요.
- 잠긴 PC에서 사용하던 Microsoft 계정으로 로그인해요.
- 부팅 화면에 나온 복구키 ID 앞 8자리와 같은 항목을 찾습니다.
- 해당 항목의 48자리 복구키를 잠긴 PC에 입력해요.
Windows 11 버전 24H2의 복구 화면에는 키가 연결된 Microsoft 계정의 힌트가 표시될 수 있어요. 회사나 학교 계정으로 사용한 장치라면 복구키가 조직 계정에 저장됐을 수 있으므로 담당 부서에 요청해야 합니다.
Microsoft 고객지원은 잃어버린 BitLocker 복구키를 대신 찾아주거나 새로 만들 수 없습니다. 키를 찾지 못한 상태에서 장치를 초기화하면 파일이 삭제되므로 초기화를 서두르지 마세요.
복구키 저장 위치와 확인 순서는 Microsoft의 BitLocker 복구키 찾기 안내에서 확인할 수 있습니다.
인증서 만료와 즉시 부팅 불능은 다른 문제예요
Secure Boot는 PC가 켜질 때 믿을 수 있는 부팅 프로그램인지 확인하는 기능이에요. 여기에 사용된 2011년 인증서가 2026년에 만료되면서 Microsoft는 2023년 인증서로 교체하고 있습니다.
- Microsoft Corporation KEK CA 2011: 2026년 6월 24일 만료
- Microsoft UEFI CA 2011: 2026년 6월 27일 만료
- Microsoft Windows Production PCA 2011: 2026년 10월 19일 만료
세 날짜는 인증서의 만료일이지 그날 모든 PC가 부팅되지 않는다는 뜻이 아니에요. Microsoft의 Secure Boot 인증서 만료 안내는 새 인증서가 없는 장치도 정상적으로 시작되고 일반 업데이트를 계속 받을 수 있다고 설명합니다.
달라지는 부분은 부팅 초기에 적용되는 새 보안 보호예요. 오래된 인증서만 남은 장치는 앞으로 Windows 부트 관리자, Secure Boot 데이터베이스, 차단 목록처럼 부팅 단계를 보호하는 새 업데이트를 받지 못할 수 있습니다.
업데이트 직후 문제가 생겼다는 시간 관계만으로 인증서 만료를 원인으로 정하면 안 됩니다. 복구키 입력 결과와 Windows 보안에 표시되는 실제 인증서 상태를 따로 확인해야 해요.
복구키를 넣어도 부팅되지 않으면 최근 업데이트를 되돌려요
문제가 Windows 업데이트 직후 시작됐고 복구키를 입력해도 Windows에 들어가지 못한다면 복구 환경에서 최근 품질 업데이트 제거를 시도할 수 있어요.
- Windows 복구 환경에서 문제 해결을 선택해요.
- 고급 옵션으로 들어갑니다.
- 업데이트 제거를 선택해요.
- 최근 품질 업데이트 제거를 선택하고 화면 안내를 따릅니다.
이 경로는 Microsoft의 Windows 업데이트 제거 안내에 나온 공식 절차예요. 일부 업데이트는 제거할 수 없으며, 보안 업데이트를 제거하면 그 업데이트에 포함된 보안 수정도 함께 사라집니다.
제거에 성공해 부팅이 복구됐다면 업데이트를 계속 차단한 채 사용하지 말고 Windows 업데이트 상태와 제조사의 해당 모델 안내를 다시 확인하세요.
정상 부팅 뒤에는 아이콘보다 안내 문구를 확인해요
Windows에 들어왔다면 Windows 보안에서 장치 보안, Secure Boot 순서로 열어보세요. 2026년 4월부터 이 화면에는 인증서 업데이트 상태와 필요한 행동이 차례로 배포되고 있습니다.
- 필요한 인증서 업데이트가 모두 적용됐고 추가 변경이 필요 없다는 문구가 보이면 별도 조치가 필요하지 않아요.
- 이전 부팅 신뢰 구성을 사용 중이라는 문구가 보이면 인터넷 연결과 최신 Windows 업데이트 설치 상태를 확인하고 재시작해요.
- 하드웨어나 펌웨어 제한 때문에 자동 업데이트를 지원하지 않는다는 문구가 보이면 장치 제조사에 문의해야 합니다.
- 즉시 조치가 필요하다는 빨간 상태가 보이면 화면에 연결된 Microsoft 안내를 따라요.
초록색 표시만 보고 인증서 갱신을 확정하면 안 돼요. Microsoft는 초록색 체크만으로는 갱신 완료를 확인할 수 없으며, 필요한 인증서 업데이트가 모두 적용됐다는 안내 문구까지 함께 보라고 설명합니다. 상태별 의미는 Windows 보안의 Secure Boot 인증서 상태 안내에서 대조할 수 있어요.
복구키와 백업 없이 부팅 설정부터 바꾸지 마세요
지금 필요한 판단은 인증서 만료일을 보는 일이 아니라 잠긴 드라이브를 먼저 열고, 부팅이 복구된 뒤 실제 인증서 상태를 확인하는 일이에요. 복구키와 자료 백업 없이 Secure Boot를 끄거나 EFI 시스템 파티션을 수정하는 작업부터 시작하지 마세요.
개인 PC라면 Windows 보안에 표시된 안내와 정확한 모델의 제조사 지원 정보를 확인한 뒤 필요한 조치만 진행하세요. 회사나 학교에서 관리하는 장치는 개인이 펌웨어 설정을 바꾸지 말고 담당 부서에 복구키와 장치 상태를 함께 전달하는 편이 맞습니다.
2026년 7월 28일 대조한 공식 자료
Microsoft 공식 자료에서 인증서 만료일과 영향, BitLocker 복구키 확인 경로, 복구 환경의 업데이트 제거 절차, Windows 보안의 인증서 상태 문구를 확인했어요. 개별 PC의 저장장치 고장 여부와 제조사별 BIOS·UEFI 방법은 이 자료만으로 판단하지 않았습니다.
- Windows Secure Boot 인증서 만료와 CA 업데이트
- BitLocker 복구키 찾기
- Windows 업데이트 제거 방법
- Windows 보안의 Secure Boot 인증서 상태


댓글
댓글 쓰기
질문은 자유롭게 남겨주세요. 광고성 댓글, 비방, 개인정보가 포함된 댓글은 삭제될 수 있습니다.